EDR vs XDR vs antivirus tradicional: diferencias clave
Comparamos EDR vs XDR vs antivirus tradicional: qué protege cada uno, en qué se diferencian y cuál conviene a tu empresa según su nivel de madurez.
Antivirus, EDR, XDR. Si te sentís perdido entre estas siglas, no estás solo. Muchas empresas argentinas siguen confiando en un antivirus tradicional sin saber que el panorama de amenazas evolucionó por completo en los últimos años. En este artículo comparamos EDR vs XDR vs antivirus tradicional para que entiendas qué protege cada tecnología, cuáles son sus límites y cuál se ajusta mejor al nivel de madurez de tu organización.
Antivirus tradicional: la primera línea, pero ya no suficiente
El antivirus clásico funciona por firmas: compara cada archivo contra una base de datos de malware conocido. Es rápido y liviano, pero tiene un punto ciego enorme: solo detecta lo que ya fue catalogado. Frente a ransomware nuevo, ataques sin archivos (fileless) o amenazas polimórficas que cambian su código constantemente, queda obsoleto. Los atacantes saben esto y diseñan sus campañas justamente para evadir la detección basada en firmas.
El antivirus sigue siendo una capa válida de higiene básica, y de hecho forma parte de las soluciones modernas, pero no debería ser la única defensa de una empresa que maneja datos sensibles, dinero o sistemas críticos. Confiar solo en él es como cerrar la puerta de calle y dejar todas las ventanas abiertas.
EDR: detección y respuesta en el endpoint
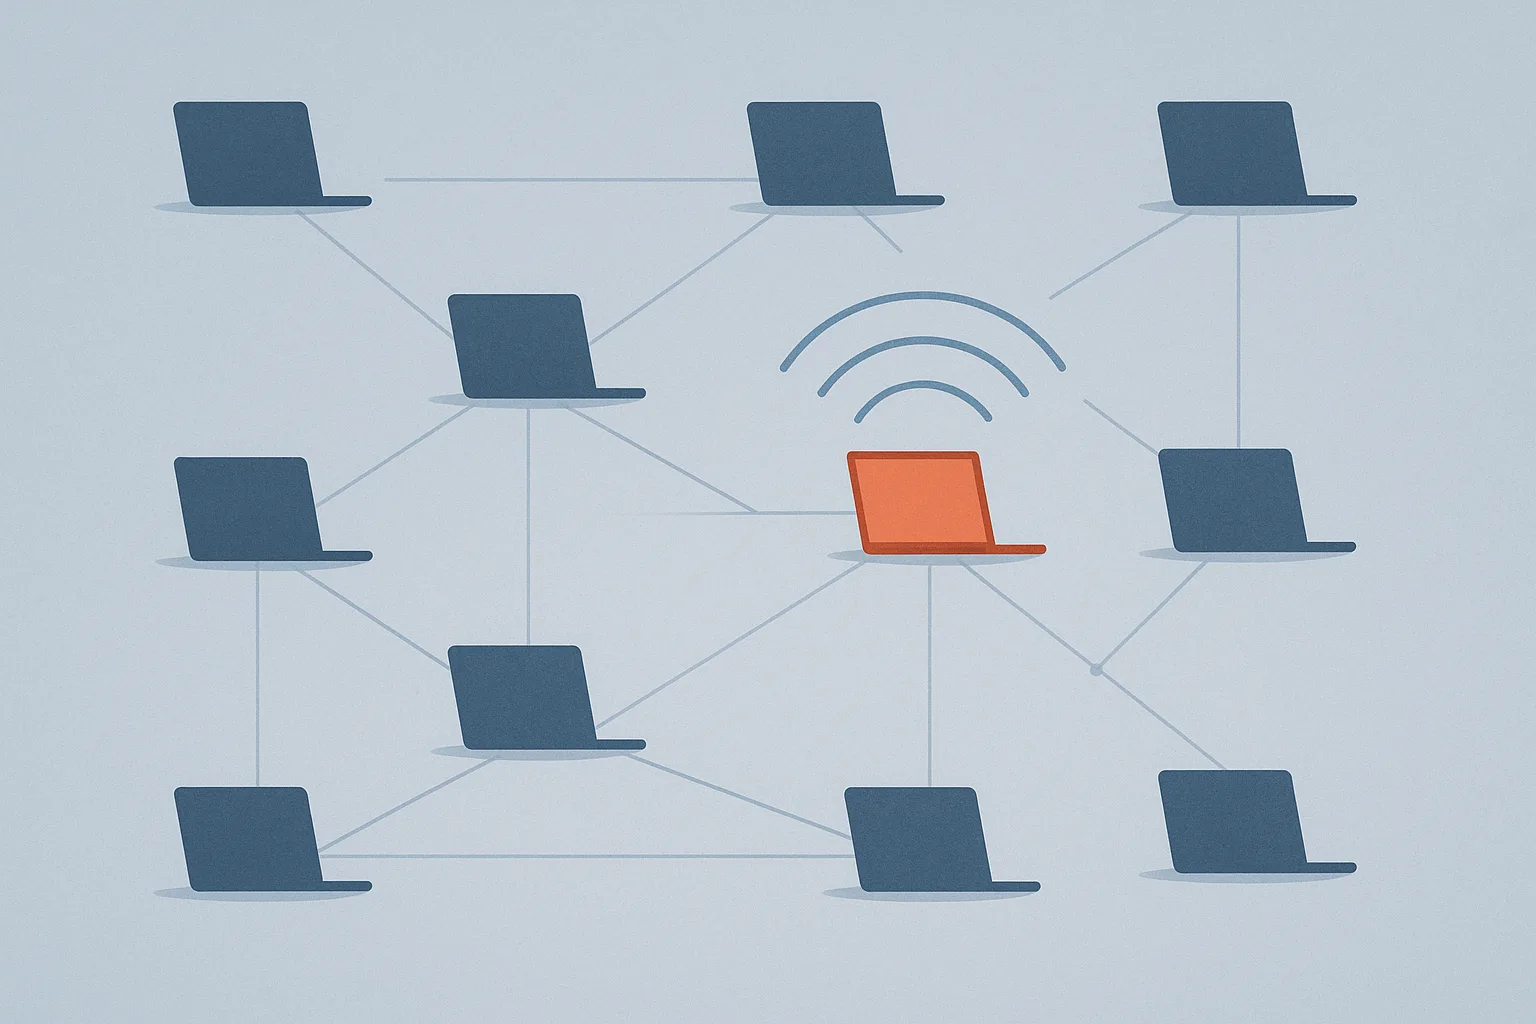
El EDR (Endpoint Detection and Response) sube la apuesta. En lugar de mirar solo archivos, analiza el comportamiento de cada dispositivo: procesos que se ejecutan, conexiones de red, escalamiento de privilegios y cambios sospechosos en el sistema. Cuando algo se desvía del patrón normal, genera una alerta priorizada y permite investigar a fondo y responder de inmediato.
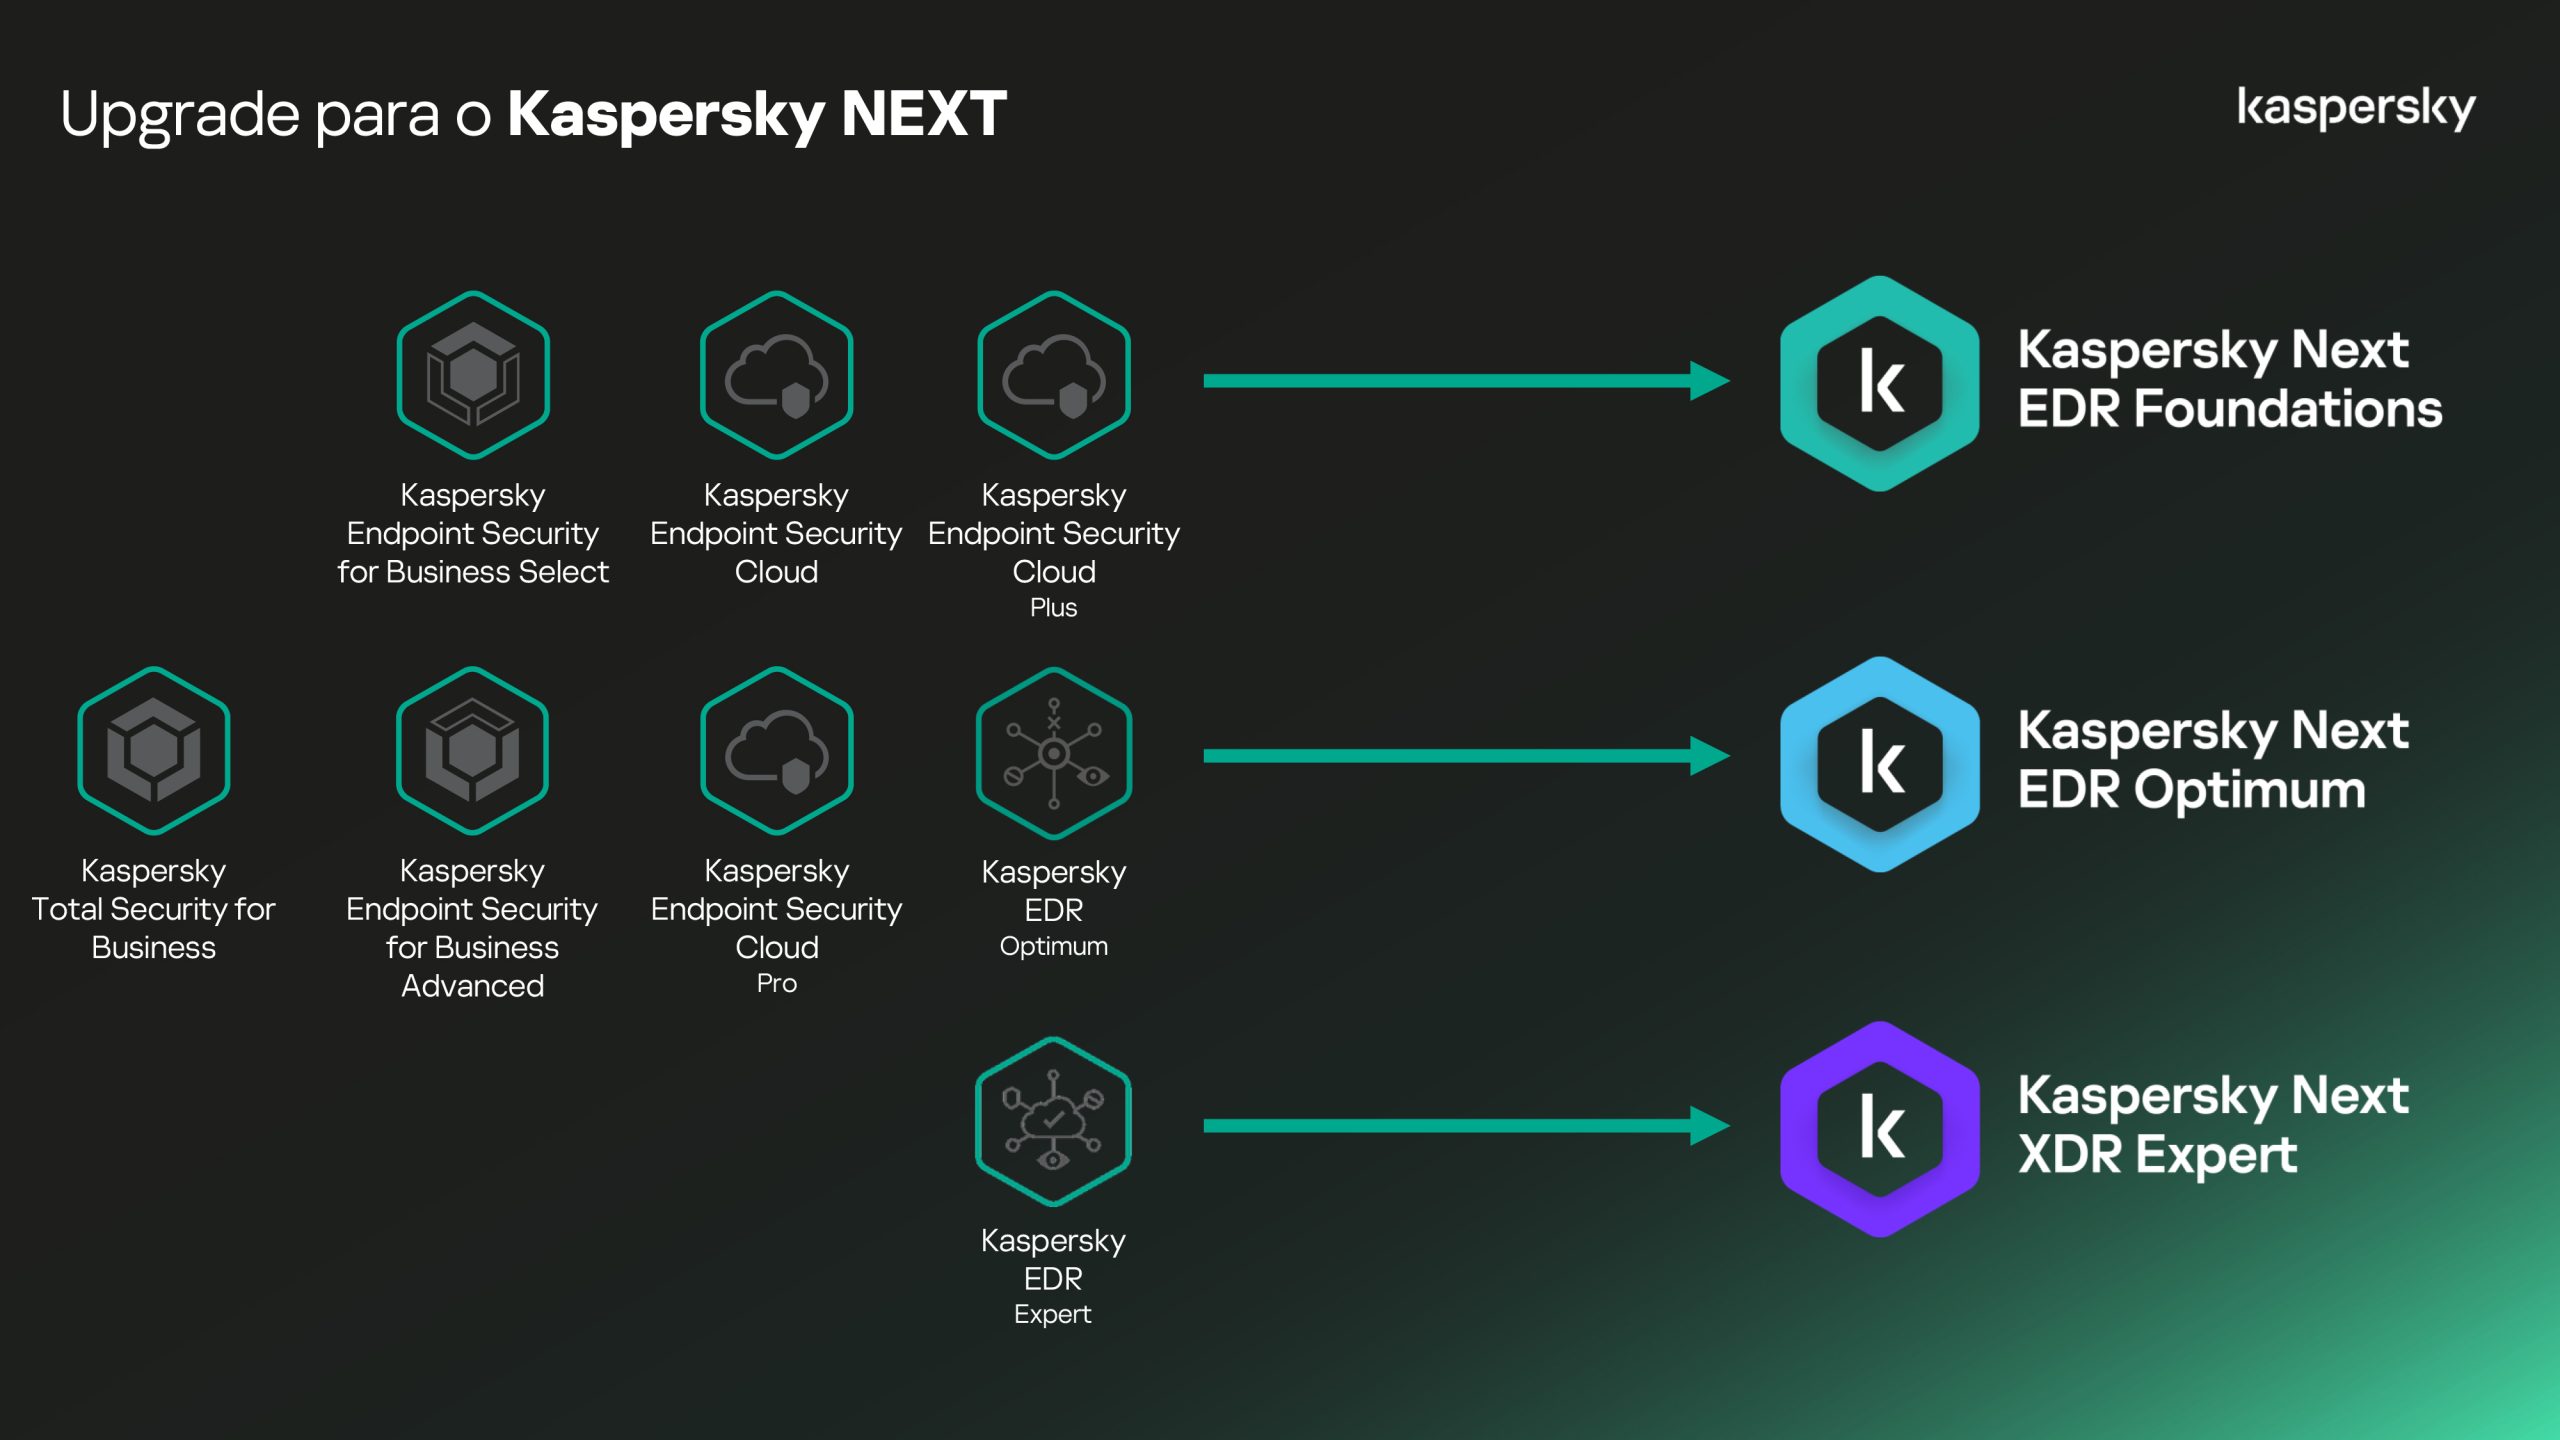
Su gran fortaleza es la visibilidad granular y la capacidad de contención: podés aislar un equipo comprometido con un clic y reconstruir toda la cadena del ataque. Su limitación es que se enfoca en el endpoint, por lo que no correlaciona automáticamente lo que ocurre en el correo, la red o la nube. Soluciones como las de la línea Kaspersky Next ofrecen ediciones EDR para distintos tamaños de empresa, desde Foundations hasta Optimum.
XDR: visibilidad extendida y correlación
El XDR (Extended Detection and Response) es la evolución natural del EDR. Toma la telemetría del endpoint y la combina con datos de red, servidores de correo, identidades de usuario y entornos cloud. El resultado es una visión unificada que permite detectar ataques complejos que, vistos por separado, parecerían eventos inofensivos pero que juntos revelan una intrusión en curso.
Pongamos un ejemplo concreto: un inicio de sesión desde una ubicación inusual, seguido de un correo con un adjunto extraño y luego una conexión saliente sospechosa. Por separado, cada evento podría pasar el filtro. El XDR los correlaciona y entiende que se trata de un mismo ataque coordinado.
- Antivirus: detecta malware conocido comparando contra firmas.
- EDR: detecta y responde a comportamientos anómalos en el endpoint con análisis forense.
- XDR: correlaciona señales de múltiples fuentes (endpoint, red, correo, nube) para una defensa integral.
¿Cuál necesita tu empresa?
La respuesta depende de tu madurez, tus recursos y tus activos. Una PyME que recién organiza su seguridad puede empezar con un EDR de nivel foundations y ganar muchísimo respecto del antivirus solo. Una empresa con datos regulados, múltiples sucursales o presencia regional se beneficia claramente del XDR, que reduce los puntos ciegos. Lo importante es entender que no se trata de modas: cada nivel responde a un perfil de riesgo distinto.
No se trata de reemplazar una tecnología por otra, sino de construir capas. El antivirus, el EDR y el XDR conviven en una estrategia de defensa en profundidad.
En Plexo IT ayudamos a empresas de Argentina, Paraguay, Perú y Uruguay a definir la arquitectura adecuada según su contexto y presupuesto. Combinamos estas tecnologías con respaldos y servicios de ciberseguridad gestionada para cubrir todo el ciclo de prevención, detección y respuesta, sin sobreinvertir en lo que no necesitás.
¿No sabés en qué nivel de madurez está tu empresa? Solicitá un health check con nuestro equipo. Contactanos y diseñemos juntos la combinación que mejor protege tu negocio.