Adjuntos que parecen raros, pero ya se usan para atacar empresas
Kaspersky advierte que los atacantes están usando formatos de archivo inusuales en campañas de correo maliciosas. No son necesariamente técnicas nuevas: muchas veces son adjuntos que el usuario no asocia con malware y que algunas soluciones de seguridad para correo o EDR no anali...
Kaspersky advierte que los atacantes están usando formatos de archivo inusuales en campañas de correo maliciosas. No son necesariamente técnicas nuevas: muchas veces son adjuntos que el usuario no asocia con malware y que algunas soluciones de seguridad para correo o EDR no analizan, o analizan apenas por arriba.
El punto central es simple: un empleado puede recibir un correo con un programa malicioso adjunto o escondido detrás de un enlace. Para aumentar las chances de éxito, los atacantes usan formatos menos obvios, capaces de desplegar malware o recopilar credenciales.
El problema no es solo el archivo ejecutable
Durante años se habló de documentos con macros, pero la fuente marca que Microsoft endureció ese camino: las macros de documentos descargados ahora se bloquean y habilitarlas requiere varios pasos. Entonces, los atacantes buscan otros caminos dentro de formatos que parecen menos peligrosos.
Uno de los grupos más relevantes es el de las imágenes de disco. Estos archivos pueden contener varios elementos ya preparados para ejecutar distintos esquemas de ataque. Además, se montan como volúmenes separados, muchas veces con herramientas que ya vienen integradas en el sistema operativo, sin que la víctima tenga que extraer nada ni crear carpetas sospechosas.
El caso más versátil mencionado es ISO. Se puede montar de forma nativa en casi cualquier sistema operativo, incluso desde el explorador de archivos o la línea de comandos. También aparecen IMG, DD, VHD y VMDK, con distintas condiciones según el sistema operativo y las herramientas disponibles.
Qué formatos aparecen en ataques reales
La publicación enumera tipos de archivo que ya se usaron en ataques reales y que muchas empresas tal vez no tengan en su radar de detección. No todos funcionan igual, pero comparten una ventaja: no siempre generan la misma desconfianza que un ejecutable evidente.
- ISO, IMG, DD, VHD y VMDK: imágenes de disco o de máquina virtual que pueden contener archivos preparados para el ataque.
- Archivos de OneNote .one: pueden incluir adjuntos incrustados como scripts VBS, WSF o BAT.
- Complementos de Excel .xll: parecen vinculados a Excel, pero en realidad son DLL de Windows.
- Archivos SVG: pueden contener JavaScript y redirigir a phishing o generar una página fraudulenta.
- Archivos políglotas: pueden ser válidos de más de una manera, por ejemplo como ZIP y como ejecutable.
El 99 % de los archivos SVG son apenas logotipos e iconos de interfaz.
Ese dato ayuda a entender por qué funcionan: el formato parece normal. Pero, a diferencia de PNG o JPG, un SVG es un documento XML y puede incluir JavaScript. En un portal corporativo que acepta archivos subidos por usuarios, un SVG malicioso puede ser riesgoso si la política de seguridad de contenido no es lo suficientemente restrictiva.
Por qué le importa a una empresa argentina
No hace falta imaginar un ataque sofisticado contra una gran organización. La fuente describe un escenario cotidiano: un empleado recibe un correo con un adjunto o un enlace. Si el archivo tiene un ícono conocido, parece una factura o se abre con una herramienta habitual, la barrera de sospecha baja.
También hay detalles técnicos que juegan a favor del atacante. En Windows, los archivos extraídos desde una imagen de disco no suelen tener el atributo 'Marca de la Web', por lo que pueden iniciarse sin que el sistema muestre una advertencia adicional. Y en sistemas Windows sin los parches debidos, la vulnerabilidad CVE-2025-24993 permite que el código del atacante se ejecute una vez montada una imagen VHD.
La fuente también menciona usos en etapas avanzadas de ataques. Algunos grupos de ransomware ejecutan el cifrado dentro de una máquina virtual instalada en el equipo de la víctima para evitar que las herramientas de monitoreo detecten actividad en el sistema de archivos. Se citan RagnarLocker con VirtualBox y la campaña CRON#TRAP con un entorno QEMU.
Qué conviene revisar antes de que llegue el correo
La recomendación de fondo es no asumir que estos formatos están siendo analizados correctamente. Si la defensa depende de que el antivirus o el correo detecten todo de manera automática, estos adjuntos pueden quedar fuera del control esperado.
Conviene revisar si las herramientas de seguridad inspeccionan imágenes de disco, archivos de Office menos comunes, SVG y archivos políglotas. También mirar cómo se tratan los adjuntos que vienen dentro de otros adjuntos: la fuente menciona una campaña con IcedID donde la víctima recibe un ZIP, de ahí sale una ISO, luego un CHM, y finalmente se descarga la carga útil principal del malware.
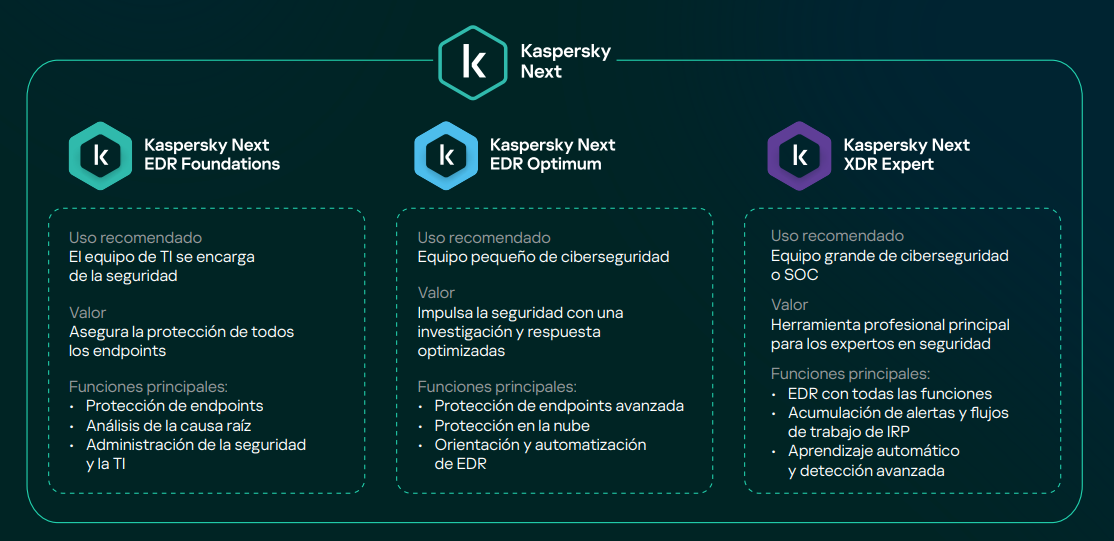
Para empresas sin equipo propio todo el día mirando alertas, el desafío no es solo comprar una herramienta, sino operarla bien. En Plexo IT trabajamos con Kaspersky Next para detección y respuesta en equipos, con análisis de causa raíz, y lo complementamos con servicios gestionados de seguridad: monitoreo, detección y respuesta administrada sobre Kaspersky para que estos casos no dependan de que alguien los vea tarde.
Fuente: Kaspersky Latinoamérica