Tres grupos, un mismo problema: accesos válidos, puertas traseras y ransomware
Según informes de Kaspersky, empresas rusas fueron objetivo de tres grupos de amenazas identificados como NightEagle, Hacking Cat y Toy Ghouls. La noticia importa menos por la geografía que por las técnicas descriptas: uso de credenciales válidas, accesos por VPN, servidores Exch...
Según informes de Kaspersky, empresas rusas fueron objetivo de tres grupos de amenazas identificados como NightEagle, Hacking Cat y Toy Ghouls. La noticia importa menos por la geografía que por las técnicas descriptas: uso de credenciales válidas, accesos por VPN, servidores Exchange comprometidos, movimiento lateral, ransomware y puertas traseras.
Qué pasó según la fuente
Kaspersky identificó ataques de NightEagle, también conocido como APT-Q-95, un grupo activo desde al menos 2023. En la mayoría de los incidentes, los atacantes usaron credenciales válidas comprometidas para acceder a VPN corporativas. Las conexiones se originaron desde direcciones IP del segmento ruso vinculadas a túneles Cloudflare WARP y desde direcciones IP asociadas a proveedores de infraestructura virtual europeos.
En ataques destacados en julio de 2025, NightEagle desplegó GhostContainer, una puerta trasera modular que da a los operadores acceso completo al servidor Microsoft Exchange de la víctima. También permite ejecutar código arbitrario, operar con archivos y cargar módulos adicionales. Para evitar la detección, el malware se disfraza de un componente común del servidor y se integra en las operaciones habituales. Además, puede funcionar como redireccionador de tráfico o túnel.
Kaspersky indicó que GhostContainer incorpora componentes de proyectos de código abierto, entre ellos el túnel Neo-reGeorg, un exploit para CVE-2020-0688 y la clase GhostWebShell de ysoserial. El método exacto de distribución a servidores Microsoft Exchange se desconoce, aunque se cree que implicó la extracción de claves criptográficas desde la configuración de ASP.NET, la sobrescritura del parámetro VIEWSTATE y la inyección de una carga útil.
Para moverse lateralmente, NightEagle descargó herramientas de tunelización para redirigir tráfico a través de RDP usando túneles de desarrollo de Microsoft y rdp2tcp. También explotó vulnerabilidades en Active Directory, incluyendo CVE-2019-0708, conocida como BlueKeep, para crear una cuenta local y sumarla a los grupos de Administradores y Usuarios de Escritorio Remoto. Además, intentó suplantar la identidad del controlador de dominio mediante un ataque DCSync.
El segundo grupo mencionado es Hacking Cat, una organización ciberactivista proucraniana con historial de desfiguración de sitios web y filtraciones de datos desde febrero de 2024. Según Kaspersky, en los últimos meses cambió de táctica hacia el cifrado y los ataques destructivos. El grupo desplegó Gorilla RAT, un troyano de acceso remoto basado en Go, y variantes del ransomware Monkey escritas en Rust, .NET, C++ y Golang para atacar sistemas Windows, Linux y VMware ESXi.
El tercer grupo es Toy Ghouls, también conocido como Bearlyfy, Laboo.boo y Feral Wolf. Kaspersky lo describe como motivado por intereses económicos y activo desde 2025. El grupo pasó de usar generadores de ransomware filtrados Babuk y LockBit a su propio ransomware GenieLocker, y luego a una puerta trasera a medida. Esa puerta trasera, detectada por primera vez en julio de 2026, tiene dos variantes: mqtt-bird-agent 0.1.0 y matrix-bird-agent 0.1.0. En la campaña, los atacantes usan WinRM para distribuir las puertas traseras y sus archivos de configuración, con herramientas de código abierto como Evil-WinRM y WinRM-fs.
Por qué le importa a una empresa argentina
Aunque la fuente habla de empresas rusas, las técnicas descriptas sirven como alerta para cualquier organización que tenga piezas similares en su infraestructura. Si una empresa usa VPN, Microsoft Exchange, Active Directory, RDP, WinRM, Windows, Linux o VMware ESXi, los puntos mencionados en los informes son relevantes para revisar controles, visibilidad y capacidad de respuesta.
El dato más incómodo es que varios ataques no empiezan con algo extraño a simple vista, sino con credenciales válidas comprometidas. Desde ahí, los atacantes buscan persistencia, movimiento lateral, privilegios elevados y acceso a recursos internos. En el caso de NightEagle, el objetivo final descripto fue infiltrarse en controladores de dominio y en toda la infraestructura de Active Directory de la víctima.
También aparece otro problema: el uso de herramientas y componentes disponibles públicamente. La fuente menciona proyectos de código abierto, túneles, herramientas de administración remota y utilidades que pueden mezclarse con actividades técnicas habituales. Eso vuelve clave entender qué pasó en cada equipo y cómo se encadenaron las acciones.
Qué se hace para prevenirlo o resolverlo
A partir de lo descripto por Kaspersky, hay varias líneas de trabajo claras. Revisar accesos VPN y credenciales comprometidas. Mirar con atención servidores Exchange. Detectar túneles, conexiones RDP y uso de WinRM fuera de lo esperado. Controlar actividad sobre Active Directory, especialmente intentos de movimiento lateral, creación de cuentas, elevación de privilegios y acciones contra controladores de dominio.
También es importante poder responder rápido cuando aparece una puerta trasera, un RAT o ransomware. No alcanza con ver el archivo malicioso: hay que reconstruir la secuencia, entender el punto de entrada, qué credenciales se usaron, qué equipos tocaron los atacantes y qué quedó persistente.
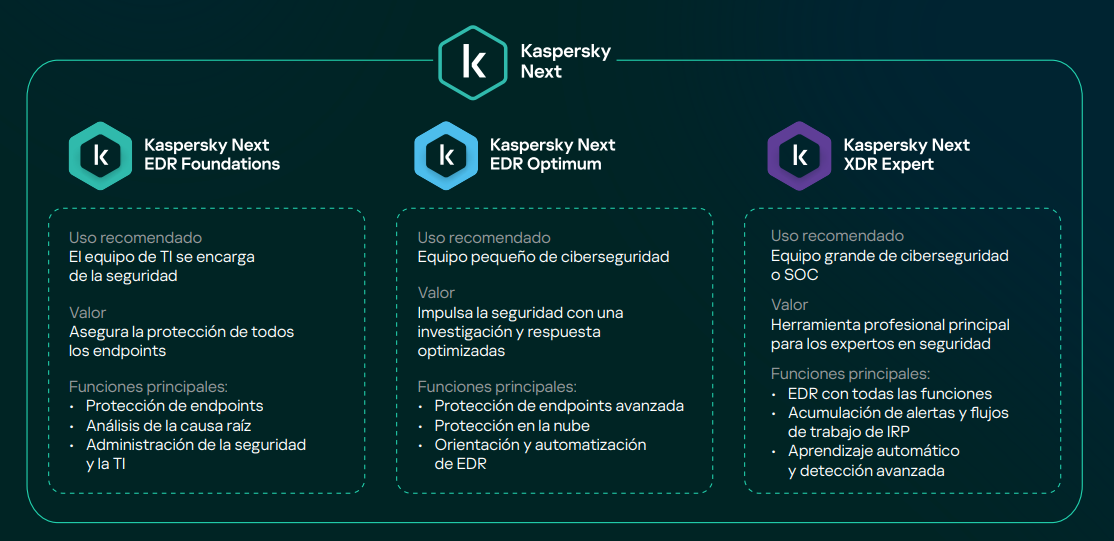
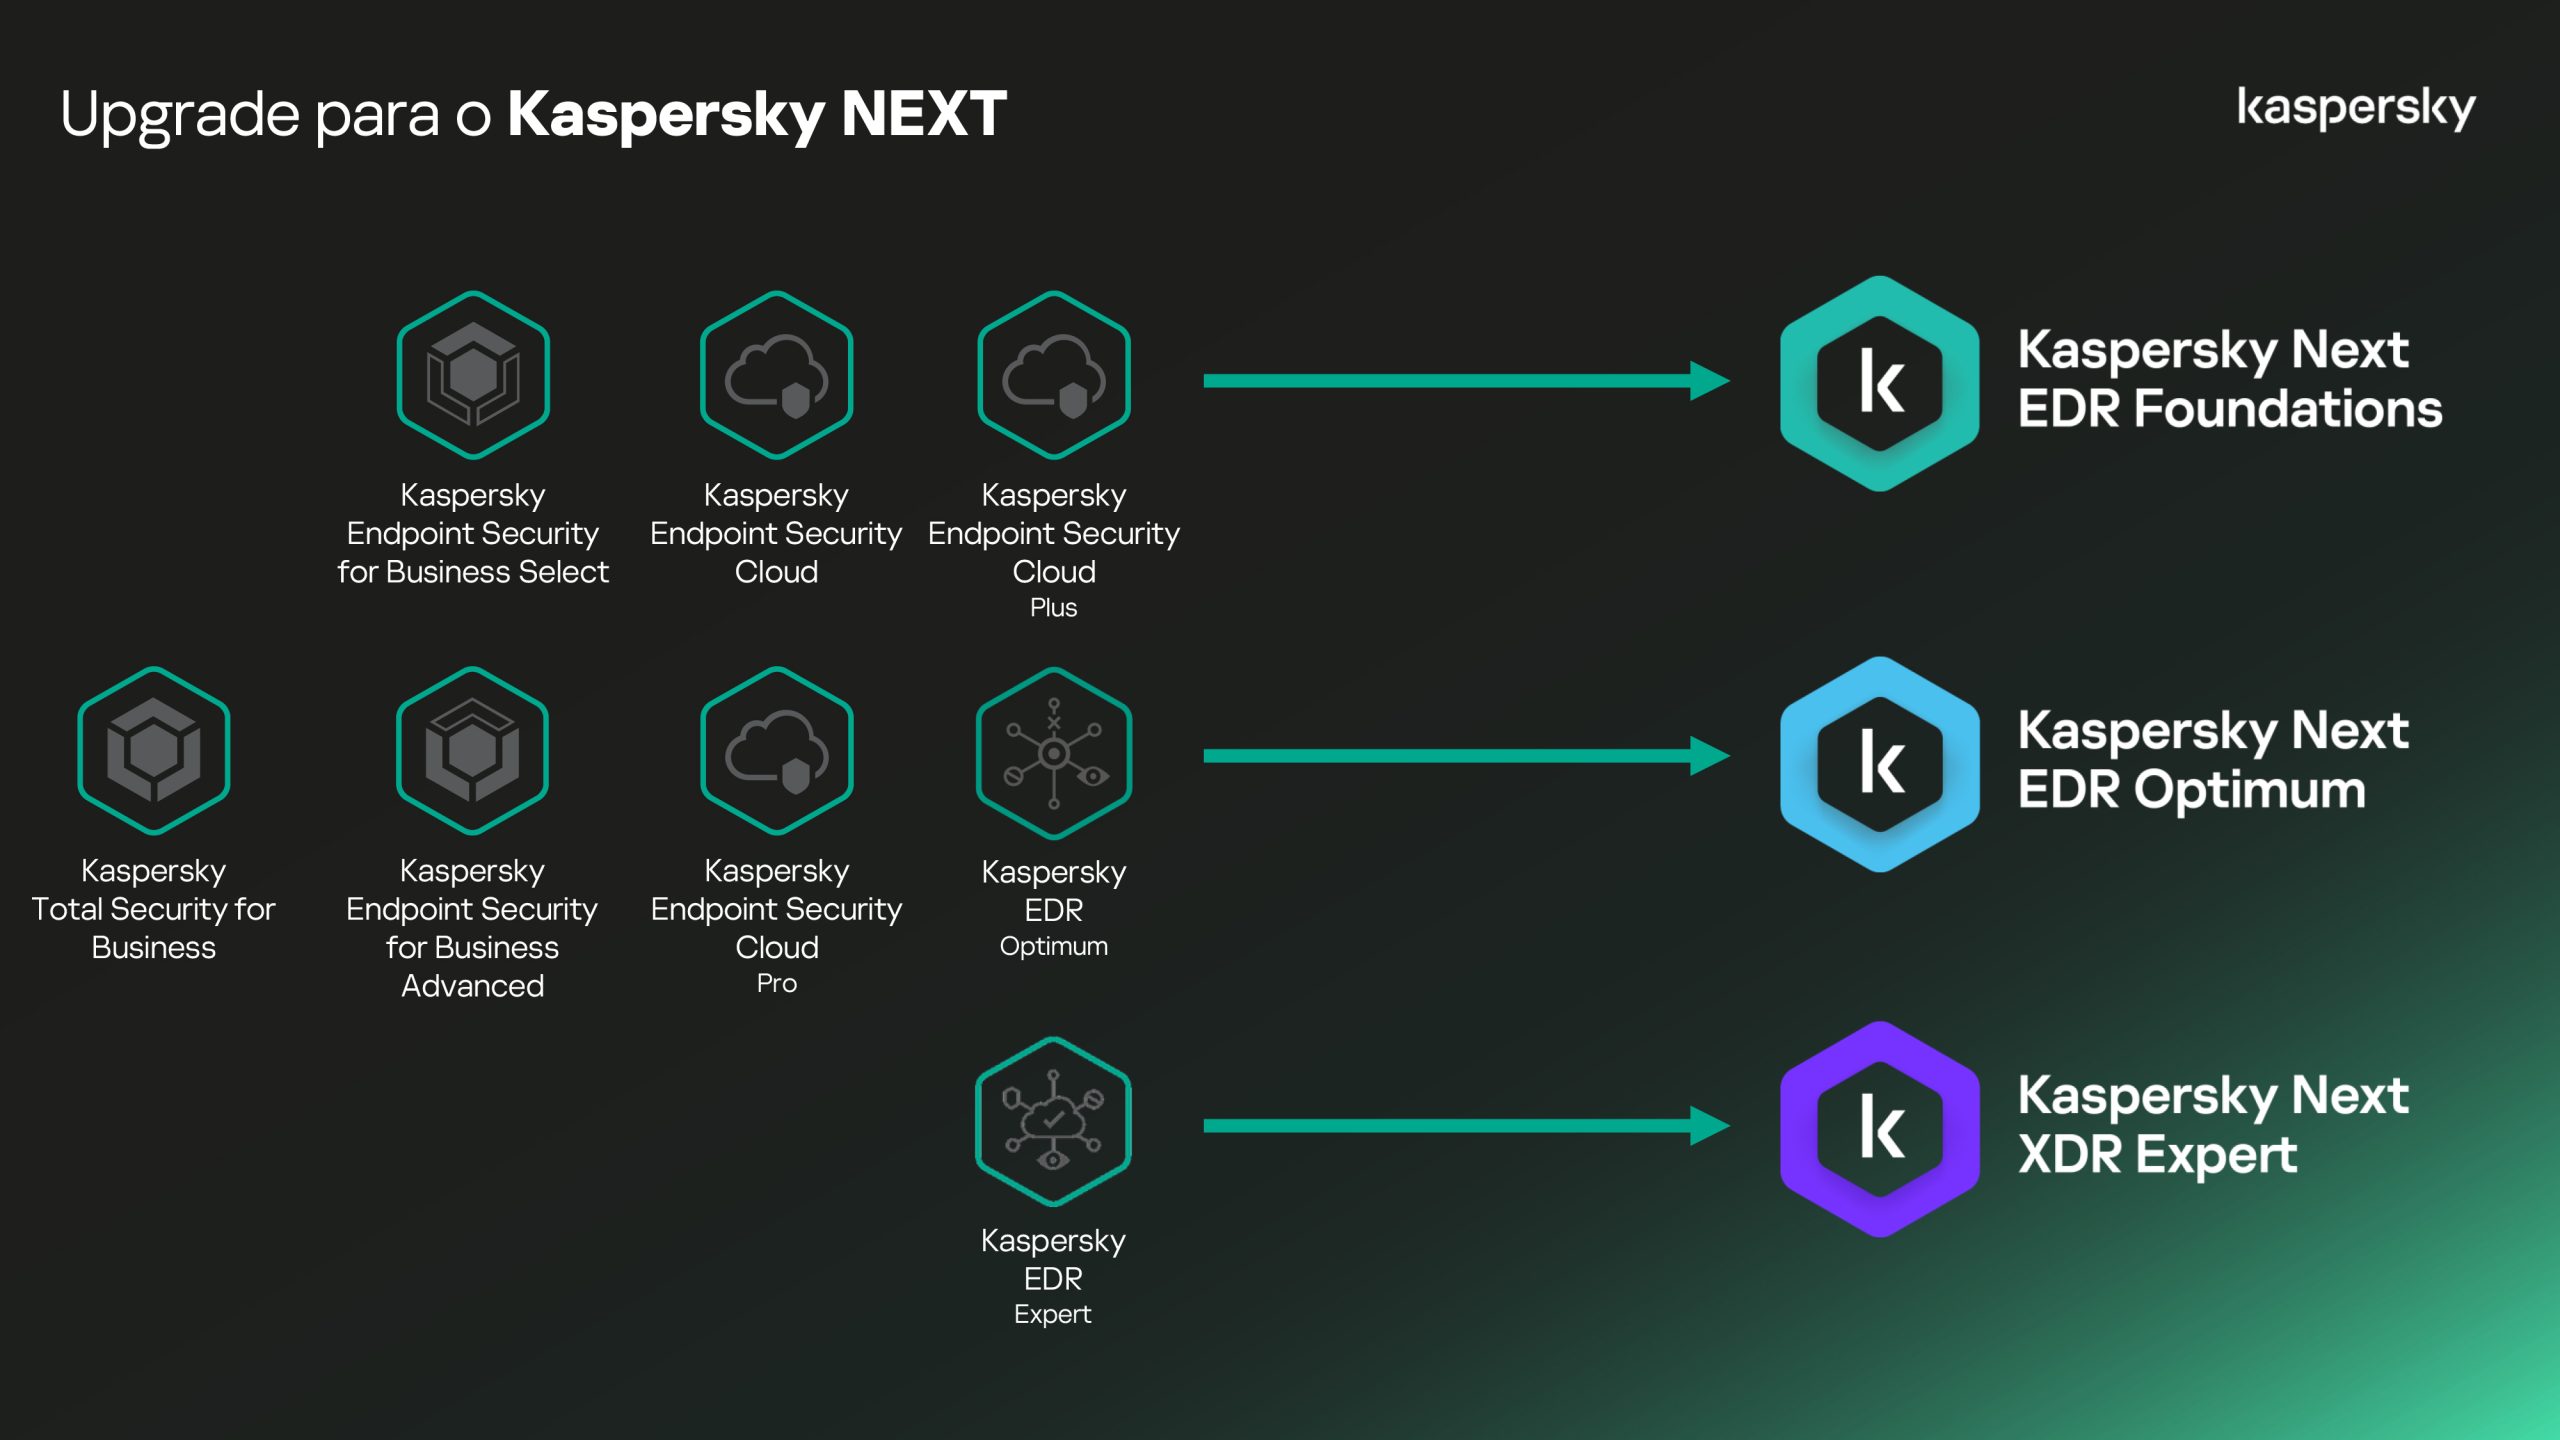
En Plexo IT trabajamos este tipo de escenarios con Kaspersky Next, en sus capacidades de EDR y XDR: detección y respuesta en los equipos, con análisis de causa raíz. La idea es ayudar a que el equipo de sistemas no mire alertas aisladas, sino el incidente completo y los pasos necesarios para contenerlo.
Fuente: Segu-Info